

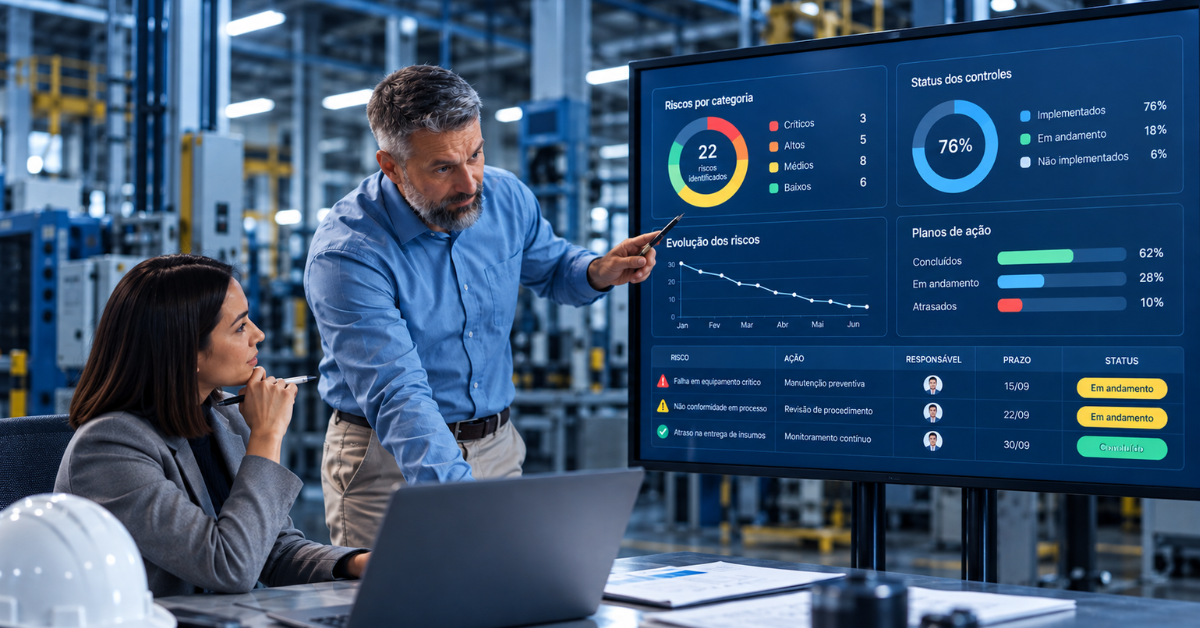
Gestão de riscos ISO 9001 é um dos temas que mais geram dúvidas durante a implementação ou manutenção do Sistema de Gestão da Qualidade (SGQ). Muitas empresas entendem os requisitos da norma, mas encontram dificuldades para transformar a abordagem baseada em riscos em ações práticas. Como resultado, processos importantes ficam vulneráveis, auditorias identificam falhas e oportunidades de melhoria deixam de ser aproveitadas.
A ISO 9001 não exige um método específico para gerenciar riscos, mas espera que a organização identifique, avalie e trate os fatores que podem comprometer seus objetivos. Neste artigo, você aprenderá como aplicar a gestão de riscos conforme a ISO 9001, conhecerá exemplos práticos e verá um passo a passo para integrar essa abordagem à rotina da empresa.
Resumo rápido
A gestão de riscos ISO 9001 consiste em identificar, avaliar e controlar riscos que possam afetar a qualidade dos produtos, serviços e processos.
Para aplicar a abordagem da norma:
- compreenda o contexto da organização;
- identifique riscos e oportunidades;
- avalie probabilidade e impacto;
- defina ações proporcionais ao risco;
- monitore indicadores;
- revise os riscos periodicamente;
- registre evidências das ações implementadas;
- promova a melhoria contínua.
O objetivo não é eliminar todos os riscos, mas reduzir seus impactos e aumentar a capacidade da empresa de atingir seus resultados.
O que é gestão de riscos ISO 9001?
A gestão de riscos ISO 9001 é a aplicação da abordagem baseada em riscos prevista na norma ISO 9001:2015.
Desde a revisão de 2015, a norma substituiu o conceito de ações preventivas por uma visão mais ampla, que considera riscos e oportunidades em todos os processos da organização.
Isso significa que a empresa deve antecipar situações que possam afetar:
- a satisfação dos clientes;
- a conformidade dos produtos e serviços;
- a eficácia do sistema de gestão da qualidade;
- o alcance dos objetivos estratégicos.
A gestão de riscos deixa de ser uma atividade isolada e passa a fazer parte das decisões do dia a dia.
O que a ISO 9001 exige sobre gestão de riscos?
A norma não determina uma metodologia obrigatória.
Ela exige que a organização:
- identifique riscos e oportunidades;
- planeje ações para tratá-los;
- implemente essas ações;
- avalie sua eficácia;
- integre a abordagem baseada em riscos aos processos.
Isso permite que empresas de diferentes portes utilizem métodos compatíveis com sua realidade.
Algumas organizações utilizam matrizes de risco, enquanto outras adotam FMEA, análises qualitativas ou registros simplificados.
O importante é demonstrar que os riscos são conhecidos e tratados.
Por que a abordagem baseada em riscos é importante?
A gestão de riscos ISO 9001 fortalece a capacidade da empresa de prevenir problemas antes que eles afetem clientes ou resultados.
Entre os principais benefícios estão:
- redução de falhas operacionais;
- menor ocorrência de não conformidades;
- melhoria da qualidade dos processos;
- decisões mais fundamentadas;
- melhor preparação para auditorias;
- aumento da previsibilidade;
- fortalecimento da melhoria contínua;
- maior confiança de clientes e partes interessadas.
Além disso, a abordagem baseada em riscos ajuda a direcionar recursos para os processos mais críticos.
Gestão de riscos na ISO 9001 aplicada aos processos
Os riscos devem ser avaliados em todos os processos relevantes.
Processos operacionais
Exemplos de riscos:
- falhas de produção;
- atrasos;
- retrabalho;
- equipamentos indisponíveis;
- erros de execução.
Gestão documental
Riscos comuns
- documentos desatualizados;
- perda de registros;
- controle inadequado de versões;
- acesso não autorizado.
Fornecedores
A empresa pode avaliar riscos relacionados a:
- atraso de entregas;
- qualidade insuficiente;
- dependência de fornecedor único;
- documentação vencida.
Recursos humanos
Entre os riscos estão:
- falta de treinamento;
- alta rotatividade;
- perda de conhecimento;
- ausência de competências críticas.
Atendimento ao cliente
Alguns exemplos incluem:
- respostas demoradas;
- informações incorretas;
- falhas de comunicação;
- aumento das reclamações.
Como implementar a gestão de riscos ISO 9001 passo a passo
1. Compreenda o contexto da organização
O primeiro passo consiste em entender os fatores internos e externos que podem influenciar os objetivos da empresa.
Avalie aspectos como:
- mercado;
- concorrência;
- requisitos legais;
- tecnologia;
- clientes;
- fornecedores;
- estrutura interna.
Esse entendimento ajuda a identificar riscos relevantes.
2. Identifique riscos e oportunidades
Analise cada processo e pergunte:
- O que pode impedir o processo de alcançar seus resultados?
- Quais oportunidades podem melhorar seu desempenho?
Registre:
- causas;
- possíveis consequências;
- processos afetados.
Quanto mais específica for a descrição, melhor será o tratamento.
3. Avalie probabilidade e impacto
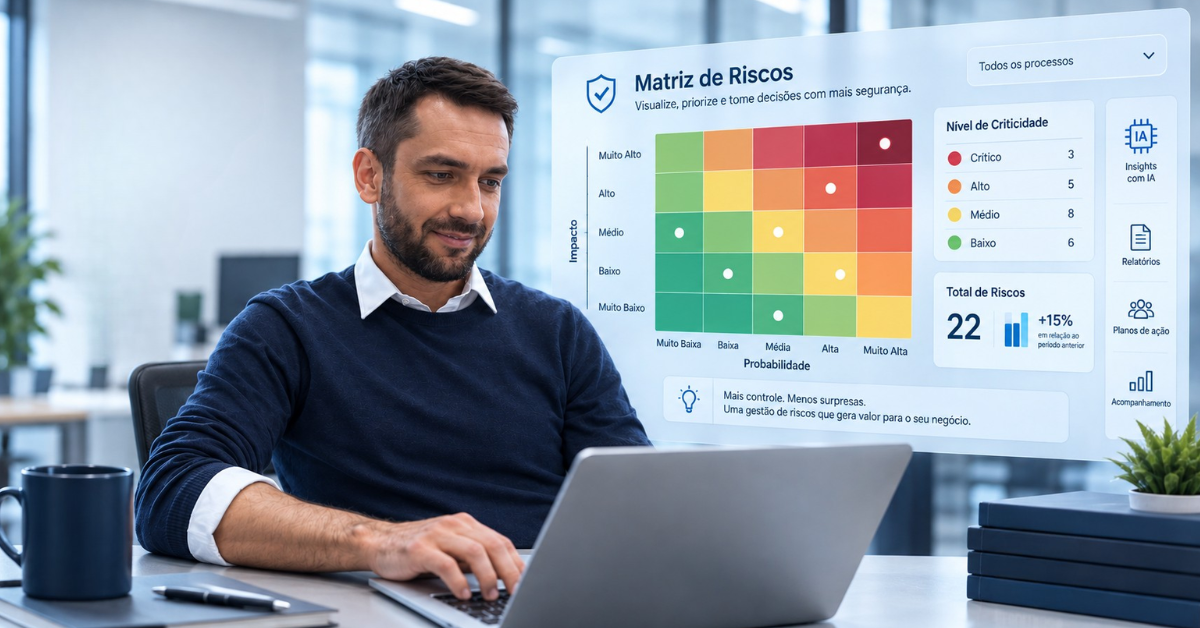
Uma forma prática é utilizar uma matriz de riscos.
Considere:
Probabilidade
- baixa;
- média;
- alta.
Impacto
- baixo;
- médio;
- alto.
A combinação desses fatores ajuda a definir prioridades.
4. Planeje ações
A norma exige que os riscos sejam tratados de forma proporcional.
Algumas ações possíveis:
- revisar procedimentos;
- automatizar controles;
- treinar equipes;
- criar indicadores;
- homologar novos fornecedores;
- implantar verificações adicionais;
- reforçar inspeções.
Nem todo risco exige grandes investimentos.
5. Integre os controles aos processos
Os controles não devem existir apenas em documentos.
Eles precisam fazer parte da rotina operacional.
Exemplos:
- checklists;
- validações em sistemas;
- auditorias internas;
- inspeções;
- aprovações eletrônicas;
- indicadores.
6. Monitore a eficácia
Depois da implementação, avalie se o risco realmente foi reduzido.
Utilize indicadores como:
- índice de retrabalho;
- número de reclamações;
- não conformidades;
- atrasos;
- falhas de processo.
Caso os resultados não melhorem, revise as ações.
7. Revise continuamente
Mudanças em processos, fornecedores, legislação ou tecnologia podem criar novos riscos.
A revisão periódica mantém a gestão alinhada com a realidade da organização.
Exemplo prático de gestão de riscos ISO 9001
Imagine uma empresa que controla seus documentos da qualidade em planilhas locais.
Risco identificado
Utilização de documentos desatualizados.
Consequências
- erros operacionais;
- retrabalho;
- falhas em auditorias;
- perda de rastreabilidade.
Avaliação
Probabilidade: alta.
Impacto: alto.
Ações
- implantar controle eletrônico de documentos;
- bloquear versões obsoletas;
- configurar alertas automáticos;
- treinar os usuários.
Indicadores
- número de documentos vencidos;
- tempo para localizar registros;
- quantidade de versões incorretas encontradas em auditorias.
Após alguns meses, os indicadores mostram redução significativa das ocorrências, demonstrando que o tratamento foi eficaz.
Ferramentas que apoiam a gestão de riscos
Embora a ISO 9001 não determine um método específico, diversas ferramentas podem ser utilizadas.
Matriz de riscos
Relaciona probabilidade e impacto para priorizar riscos.
FMEA
Analisa modos de falha e seus efeitos.
É muito utilizada em processos industriais.
Diagrama de Ishikawa
Ajuda a identificar causas relacionadas a:
- método;
- pessoas;
- máquinas;
- materiais;
- ambiente;
- medição.
Cinco Porquês
Auxilia na identificação da causa raiz de problemas.
Auditorias internas
Permitem verificar se os controles continuam funcionando.
Erros comuns na gestão de riscos ISO 9001
Tratar riscos apenas antes da auditoria
A abordagem baseada em riscos deve fazer parte da rotina.
Criar documentos sem aplicação prática
Os controles precisam ser utilizados diariamente.
Não envolver as áreas
Quem executa os processos conhece riscos que nem sempre aparecem em reuniões estratégicas.
Avaliar todos os riscos como críticos
Sem priorização, os recursos são distribuídos de forma inadequada.
Não revisar os riscos
Mudanças organizacionais alteram o cenário de riscos.
Não medir resultados
Sem indicadores, não é possível comprovar a eficácia das ações.
Boas práticas para fortalecer a gestão de riscos corporativos
Empresas que obtêm melhores resultados costumam:
- integrar riscos aos processos;
- revisar riscos periodicamente;
- utilizar indicadores;
- registrar evidências;
- acompanhar planos de ação;
- envolver diferentes áreas;
- utilizar auditorias para validar controles;
- revisar riscos após mudanças relevantes.
Essas práticas tornam a gestão mais consistente e facilitam auditorias de certificação.
Checklist de gestão de riscos ISO 9001
Antes de considerar seu processo estruturado, confirme:
Contexto
- O contexto da organização foi analisado.
- As partes interessadas foram consideradas.
- Os processos críticos foram identificados.
Identificação
- Os riscos estão documentados.
- As oportunidades também foram registradas.
- As causas foram identificadas.
Avaliação
- Probabilidade definida.
- Impacto avaliado.
- Prioridade estabelecida.
Tratamento
- Existem ações proporcionais ao risco.
- Os responsáveis foram definidos.
- Os prazos estão registrados.
Monitoramento
- Indicadores foram definidos.
- Auditorias internas verificam os controles.
- Os riscos são revisados periodicamente.
- A eficácia das ações é avaliada.
Como a tecnologia fortalece a gestão de riscos ISO 9001
Quando os riscos são controlados apenas por planilhas, surgem dificuldades como:
- informações descentralizadas;
- planos de ação vencidos;
- falta de histórico;
- ausência de alertas;
- dificuldade para consolidar indicadores.
Um software de gestão da qualidade pode integrar:
- cadastro de riscos;
- matriz de probabilidade e impacto;
- planos de ação;
- indicadores;
- auditorias;
- gestão documental;
- não conformidades;
- ações corretivas;
- dashboards;
- histórico completo das revisões.
Essa integração reduz o trabalho manual e facilita a demonstração de conformidade durante auditorias.
Conclusão
A gestão de riscos ISO 9001 não deve ser encarada apenas como um requisito da norma, mas como uma ferramenta para fortalecer a qualidade e a capacidade de resposta da organização. Ao identificar riscos, definir prioridades e implementar controles proporcionais, a empresa reduz falhas, melhora seus processos e aumenta a confiança de clientes e partes interessadas.
Mais importante do que elaborar matrizes ou documentos é integrar a abordagem baseada em riscos às decisões diárias. Se sua empresa ainda controla riscos por planilhas ou registros dispersos, um software de gestão da qualidade pode centralizar informações, automatizar o acompanhamento dos planos de ação e tornar a gestão de riscos mais eficiente e sustentável.
Posts Relacionados
Plano de Mitigação de Riscos: Como criar ações
eficazes e reduzir impactos
Como Mapear Riscos Operacionais: Passo a passo
para identificar falhas invisíveis
Matriz de Risco Probabilidade Impacto: Como
priorizar riscos de forma prática e estratégica
