

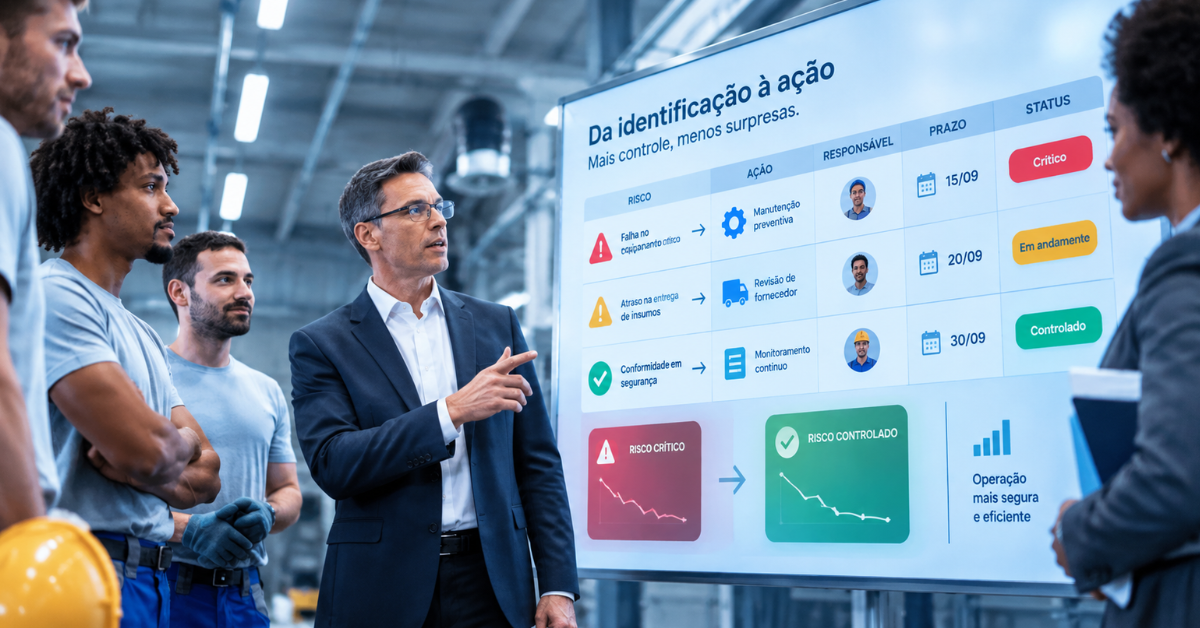
Plano de mitigação de riscos é essencial quando a empresa identifica ameaças, mas não consegue transformá-las em ações concretas. Riscos sem tratamento continuam expostos, acumulam impacto e podem causar interrupções, perdas financeiras, falhas operacionais e problemas em auditorias.
Mapear riscos não é suficiente. A organização precisa definir como reduzir a probabilidade de ocorrência, limitar as consequências e acompanhar se os controles realmente funcionam. Neste artigo, você aprenderá como criar um plano de mitigação de riscos, definir prioridades, estabelecer responsáveis e monitorar os resultados de forma prática.
Resumo rápido
Para criar um plano de mitigação de riscos, siga estas etapas:
- Identifique e descreva o risco.
- Avalie probabilidade e impacto.
- Analise os controles existentes.
- Defina a resposta mais adequada.
- Crie ações específicas.
- Determine responsáveis e prazos.
- Estabeleça indicadores.
- Implemente os controles.
- Monitore o risco residual.
- Revise o plano periodicamente.
O objetivo é reduzir o risco a um nível aceitável, com ações proporcionais à sua criticidade.
O que é um plano de mitigação de riscos?
O plano de mitigação de riscos é um documento que organiza as ações necessárias para reduzir a probabilidade ou o impacto de eventos que podem comprometer os objetivos da empresa.
Ele conecta a análise de riscos à execução.
Enquanto o mapa de riscos mostra quais ameaças existem, o plano responde:
- o que será feito;
- por que a ação é necessária;
- quem será responsável;
- quando deverá ser concluída;
- quais recursos serão utilizados;
- como o resultado será medido.
Um plano eficiente precisa ser objetivo e atualizado. Listas genéricas de ações não garantem que o risco será controlado.
Por que criar um plano de mitigação?
Riscos identificados e não tratados continuam ameaçando a operação.
Essa situação é comum quando a empresa possui uma matriz de riscos, mas não define responsáveis, prazos ou critérios de acompanhamento.
Um plano estruturado ajuda a:
- reduzir falhas operacionais;
- priorizar recursos;
- proteger processos críticos;
- evitar perdas financeiras;
- preparar respostas para emergências;
- melhorar a continuidade da operação;
- aumentar a rastreabilidade das decisões;
- fortalecer auditorias e sistemas de gestão.
Além disso, permite que a liderança acompanhe os riscos mais críticos sem depender de informações dispersas.
Plano de mitigação de riscos e plano de contingência são iguais?
Os dois documentos estão relacionados, mas possuem funções diferentes.
Plano de mitigação
Busca reduzir a possibilidade de o risco acontecer ou diminuir seu impacto.
Exemplos:
- realizar manutenção preventiva;
- homologar um segundo fornecedor;
- automatizar alertas;
- criar validações obrigatórias;
- treinar a equipe.
Plano de contingência
Define como a empresa reagirá caso o risco se concretize.
Exemplos:
- acionar um fornecedor alternativo;
- restaurar um backup;
- transferir a operação para outra unidade;
- utilizar um sistema emergencial;
- comunicar clientes afetados.
Uma gestão mais segura combina prevenção e resposta.
Como criar um plano de mitigação de riscos passo a passo
1. Identifique o risco com clareza
O primeiro passo é descrever o risco de forma objetiva.
Evite registros genéricos, como:
- problema com fornecedor;
- falha humana;
- sistema indisponível.
Utilize uma estrutura completa:
Causa + evento + consequência
Exemplo
Devido à dependência de um único fornecedor, pode ocorrer falta de matéria-prima, causando interrupção da produção e atraso nas entregas.
Essa descrição facilita a escolha das ações.
2. Avalie probabilidade e impacto
O plano de mitigação de riscos deve priorizar as ameaças com maior criticidade.
Avalie dois fatores:
Probabilidade
Qual é a chance de o evento acontecer?
Uma escala simples pode ser:
- rara;
- improvável;
- possível;
- provável;
- frequente.
Impacto
Quais serão as consequências?
A escala pode considerar:
- insignificante;
- baixo;
- moderado;
- alto;
- crítico.
A multiplicação entre probabilidade e impacto pode ajudar a classificar o risco.
Quanto maior a pontuação, maior deve ser a prioridade.
3. Analise os controles existentes
Antes de criar novas ações, verifique o que a empresa já faz para controlar o risco.
Pergunte:
- O controle está documentado?
- Existe um responsável?
- A execução gera evidências?
- O controle reduz a probabilidade?
- O controle reduz o impacto?
- Há falhas mesmo com o controle ativo?
- O resultado é acompanhado por indicadores?
Essa análise evita controles duplicados e mostra onde estão as fragilidades.
Exemplo
Risco: perda de documentos importantes.
Controle existente: cópias salvas nos computadores dos colaboradores.
Fragilidade: não existe backup central nem controle de acesso.
O controle existe, mas não é suficiente.
4. Escolha a resposta ao risco
Existem diferentes estratégias para tratar um risco.
Evitar
Eliminar a atividade ou condição que gera o risco.
Exemplo: deixar de utilizar um processo inseguro.
Reduzir
Implementar controles para diminuir a probabilidade ou o impacto.
Exemplo: realizar manutenção preventiva.
Compartilhar
Dividir parte do impacto com outra organização.
Exemplo: contratar seguro ou terceirizar uma atividade especializada.
Aceitar
Manter o risco quando seu nível estiver dentro do limite tolerado pela empresa.
A aceitação precisa ser justificada e aprovada.
A escolha depende da criticidade, dos custos e da capacidade de controle.
5. Defina ações específicas
As ações precisam estar diretamente relacionadas às causas identificadas.
Evite frases como:
- acompanhar melhor;
- ter mais atenção;
- orientar a equipe;
- melhorar o processo.
Prefira ações verificáveis:
- configurar alertas automáticos de vencimento;
- revisar o procedimento até determinada data;
- criar um checklist de inspeção;
- homologar dois fornecedores alternativos;
- realizar treinamento prático com avaliação;
- implantar rotina mensal de backup.
Quanto mais específica for a ação, mais fácil será acompanhar sua execução.
6. Determine responsáveis e prazos
Cada ação deve possuir um responsável claramente identificado.
Registros como “setor da qualidade” ou “equipe de operações” dificultam a cobrança.
Informe:
- cargo ou nome do responsável;
- prazo;
- prioridade;
- recursos necessários;
- aprovador, quando aplicável.
A liderança também deve garantir que o responsável tenha autoridade e recursos para executar a ação.
7. Defina indicadores e evidências
O plano precisa demonstrar se a mitigação produziu resultado.
Alguns indicadores possíveis são:
- número de falhas;
- tempo de indisponibilidade;
- percentual de retrabalho;
- atrasos de fornecedores;
- documentos vencidos;
- ações concluídas no prazo;
- reclamações de clientes;
- recorrência de não conformidades.
Também defina quais evidências comprovarão a implementação:
- procedimento revisado;
- certificado;
- registro de treinamento;
- relatório de teste;
- contrato;
- fotografia;
- tela do sistema;
- checklist preenchido.
8. Implemente e acompanhe as ações
O acompanhamento não deve acontecer apenas no prazo final.
Riscos críticos precisam de revisões mais frequentes.
Durante a implementação:
- atualize o status das ações;
- registre evidências;
- monitore atrasos;
- comunique bloqueios;
- avalie mudanças no contexto;
- reporte riscos críticos à liderança.
Se uma ação não puder ser concluída, avalie controles temporários.
9. Calcule o risco residual
O risco residual é o nível de risco que permanece após a implementação dos controles.
A empresa precisa reavaliar:
- probabilidade;
- impacto;
- eficácia dos controles;
- necessidade de novas ações.
Exemplo
Antes da ação:
- probabilidade: 5;
- impacto: 5;
- nível: 25.
Após homologar um fornecedor alternativo e criar estoque de segurança:
- probabilidade: 2;
- impacto: 3;
- nível: 6.
O risco não desapareceu, mas foi reduzido.
10. Revise o plano periodicamente
Um plano de mitigação de riscos não deve permanecer estático.
Faça revisões quando houver:
- mudança de processo;
- troca de fornecedor;
- novo sistema;
- alteração regulatória;
- incidente;
- auditoria;
- mudança de equipe;
- resultado abaixo da meta.
Também estabeleça uma frequência fixa de revisão.
Exemplo prático de plano de mitigação de riscos
Considere uma empresa que depende de planilhas locais para controlar documentos críticos.
Risco
Perda ou utilização de documentos desatualizados.
Causas
- arquivos armazenados em computadores individuais;
- ausência de controle de versões;
- falta de backup central;
- acesso sem restrição.
Consequências
- falhas operacionais;
- perda de evidências;
- retrabalho;
- não conformidades em auditorias.
Avaliação inicial
- probabilidade: alta;
- impacto: alto;
- prioridade: crítica.
Ações de mitigação
- Criar um repositório central.
- Padronizar códigos e versões.
- Configurar permissões de acesso.
- Retirar cópias obsoletas.
- Implantar backup automático.
- Treinar os usuários.
- Realizar auditoria de verificação.
Indicadores
- percentual de documentos controlados;
- quantidade de versões obsoletas encontradas;
- tempo para localizar um documento;
- número de falhas documentais.
Esse exemplo mostra como transformar um risco amplo em ações verificáveis.
Erros comuns ao criar um plano de mitigação
Criar ações sem analisar causas
A ação pode tratar o sintoma e não reduzir o risco.
Tratar todos os riscos da mesma forma
Riscos críticos exigem mais recursos e acompanhamento.
Não definir responsáveis
Sem responsabilidade clara, as ações ficam paradas.
Estabelecer prazos irreais
Prazos incompatíveis com a complexidade comprometem a execução.
Não definir indicadores
Sem medição, a empresa não consegue comprovar a eficácia.
Encerrar o plano após concluir tarefas
A conclusão das ações não significa que o risco foi reduzido.
É necessário reavaliar o risco residual.
Não revisar mudanças
Novos processos, fornecedores e sistemas podem alterar completamente o cenário.
Checklist para plano de mitigação de riscos
Identificação
- O risco está descrito com causa, evento e consequência.
- O processo afetado foi identificado.
- As partes envolvidas participaram da análise.
- O histórico de ocorrências foi consultado.
Avaliação
- A probabilidade foi definida.
- O impacto foi avaliado.
- A prioridade foi estabelecida.
- Os critérios utilizados estão claros.
Controles
- Os controles existentes foram analisados.
- As fragilidades foram registradas.
- A estratégia de resposta foi escolhida.
- O nível de risco aceitável está definido.
Plano de ação
- As ações são específicas.
- Cada ação possui responsável.
- Os prazos estão registrados.
- Os recursos foram definidos.
- As evidências esperadas estão claras.
Monitoramento
- Existem indicadores.
- A frequência de acompanhamento foi definida.
- O risco residual será calculado.
- A revisão periódica está programada.
- A liderança acompanha os riscos críticos.
Como a tecnologia ajuda na mitigação de riscos
Planilhas podem funcionar quando existem poucos riscos e responsáveis.
Com o crescimento da operação, surgem dificuldades como:
- versões desatualizadas;
- ações vencidas;
- falta de alertas;
- evidências dispersas;
- histórico incompleto;
- dificuldade para consolidar indicadores.
Um software de gestão da qualidade ou de riscos pode centralizar:
- cadastro de riscos;
- matriz de probabilidade e impacto;
- controles existentes;
- planos de mitigação;
- responsáveis;
- prazos;
- evidências;
- indicadores;
- histórico das revisões;
- auditorias e não conformidades relacionadas.
A automação permite acompanhar pendências em tempo real e manter os riscos conectados à rotina da empresa.
Conclusão
O plano de mitigação de riscos transforma ameaças identificadas em ações concretas. Sem esse plano, a empresa conhece seus riscos, mas continua exposta aos mesmos impactos.
Uma mitigação eficiente exige descrição clara, avaliação de probabilidade e impacto, análise dos controles, definição de ações, responsáveis, prazos e indicadores. Também é necessário calcular o risco residual e revisar o plano periodicamente.
Se sua organização ainda controla riscos e ações por planilhas dispersas, um software de gestão pode centralizar informações, automatizar alertas e facilitar o monitoramento dos controles. O primeiro passo é selecionar um risco crítico, aplicar o checklist e transformar a prevenção em uma rotina contínua.
Posts Relacionados
Como Mapear Riscos Operacionais: Passo a passo
para identificar falhas invisíveis
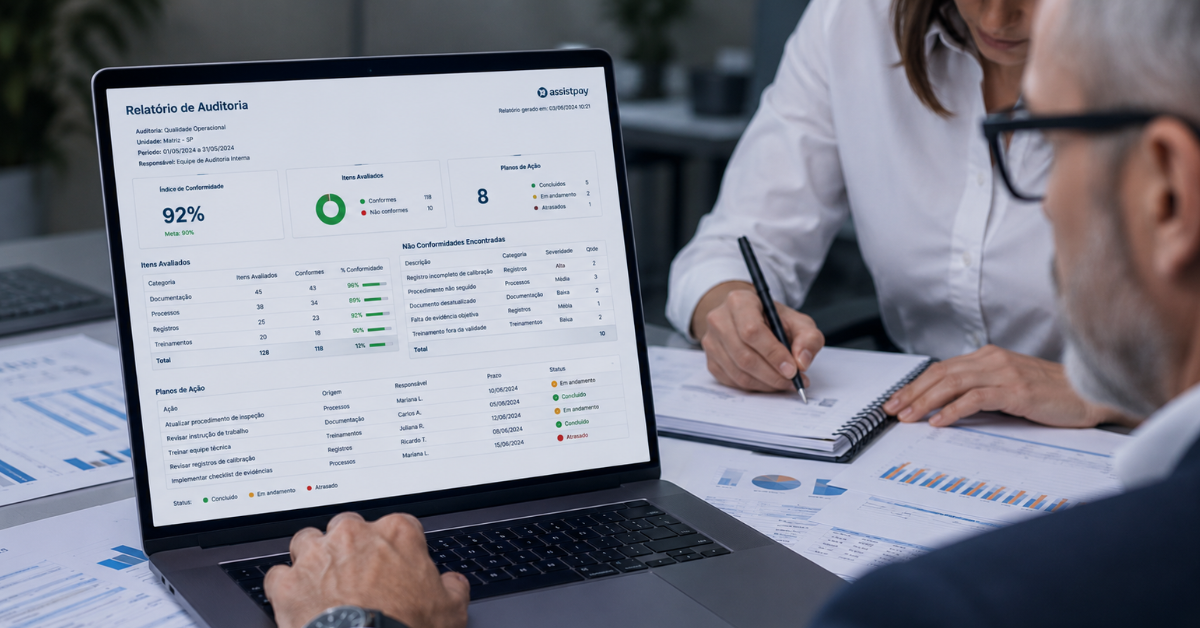
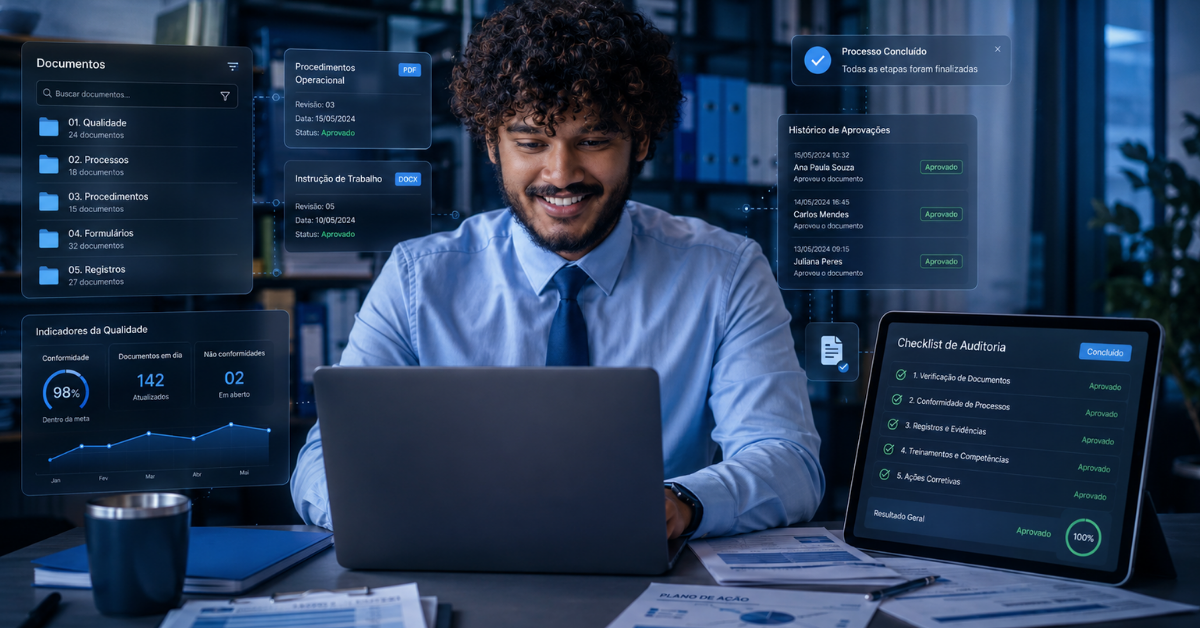
Evidências de auditoria ISO 9001: Como organizar,
apresentar e comprovar a conformidade
